
Phishing is één van de meest voorkomende vormen van online oplichting. Het gebeurt dagelijks, op grote schaal, en treft zowel jongeren als ouderen, technisch onderlegde gebruikers als beginners.
Toch wordt het vaak onderschat of verkeerd begrepen. Veel mensen denken dat het vooral gaat om “overduidelijke nep-mails”. In werkelijkheid zijn moderne phishingberichten vaak zeer geloofwaardig.
Wat is phishing precies?
Phishing is een vorm van online oplichting waarbij criminelen zich voordoen als een betrouwbare organisatie of persoon om je gegevens, geld of toegang tot accounts te stelen.
Dat kan via:
- sms (smishing)
- WhatsApp of chatapps
- telefoonoproepen (vishing)
- sociale media berichten
- post
Het doel is meestal één van deze drie:
- Inloggegevens stelen (zoals bank, e-mail of Facebook)
- Geld laten overschrijven
- Toegang krijgen tot je toestel of accounts
Hoe groot is het probleem?
Phishing is wereldwijd één van de meest gebruikte cybercrime-technieken.
Volgens verschillende cyberveiligheidsrapporten:
- is meer dan 80% van alle cyberaanvallen gestart via een vorm van phishing
- blijven phishingmails en -berichten elk jaar stijgen in volume
- is “menselijke fout” nog steeds de zwakste schakel, niet technologie
In België en Europa worden banken en overheidsdiensten dagelijks geconfronteerd met duizenden meldingen van verdachte berichten.
De belangrijkste reden: het werkt. Niet omdat mensen onoplettend zijn, maar omdat deze aanvallen inspelen op stress, haast en vertrouwen.
Wat is het verschil tussen phishing en hacking?
Phishing is geen technische hack. Het is een psychologische truc. Bij hacking wordt er geprobeert om de techniek te kraken door bijvoorbeeld in korte tijd heel veel wachtwoorden te proberen totdat er een werkt of door kwade code te uploaden naar een computer en dan van binnenuit een deur open zetten.
Stel je voor dat je in een bunker zit, met een gigantische stalen kogelwerende deur en het beste slot van de wereld. Als we het over hacking hebben dan zou iemand bijvoorbeeld het slot kunnen manipuleren met een paperclip en zo binnen kunnen komen.
Bij phishing worden alle technische veiligheidsmaatregelen volledig omzeilt door een menselijke gebruiker te overtuigen. Als iemand jou of de beveiliger kan overtuigen dat het noodzakelijk is om de deur open te maken dan is al dat staal en het slot helemaal voor niks geweest. De menselijke factor is dus de allerzwakste schakel in de beveiliging en dáár maken aanvallers gretig gebruik van.
Aanvallers gebruiken meestal de volgende psychische drukmiddelen:
- urgentie (“nu handelen”)
- angst (“je account wordt geblokkeerd”)
- nieuwsgierigheid (“bekijk dit bericht”)
- vertrouwen (logo’s, namen, echte e-mailstijlen)
Het is ontworpen om je rationele check te omzeilen.
De meest voorkomende vormen van phishing
Phishing komt in allerlei vormen en kan je zomaar bereiken zonder dat je het door hebt. Dit is slechts een top 6 van mogelijke scams maar er zijn er nog véél meer!
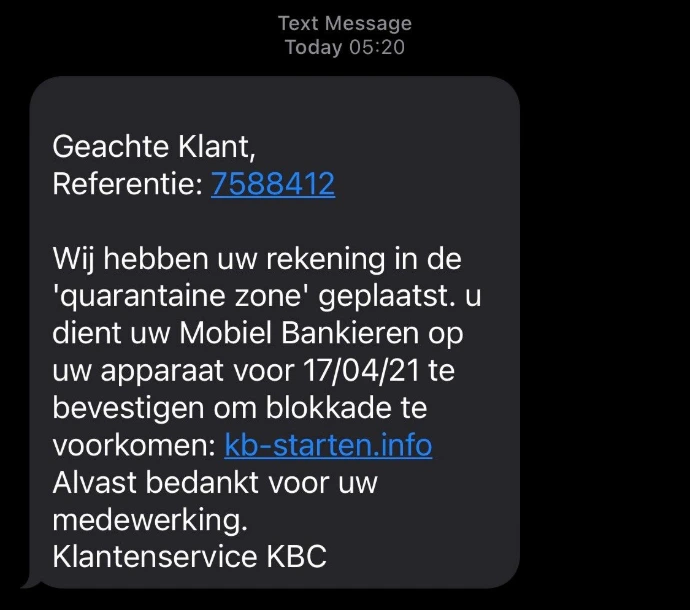
Nepberichten van banken
Je krijgt een sms of e-mail dat je rekening wordt geblokkeerd of dat er “verdachte activiteit” is. Dit lijkt van jouw eigen bank te komen maar dat is niet zo.
➡️ Doel: Inloggegevens of bankcodes stelen
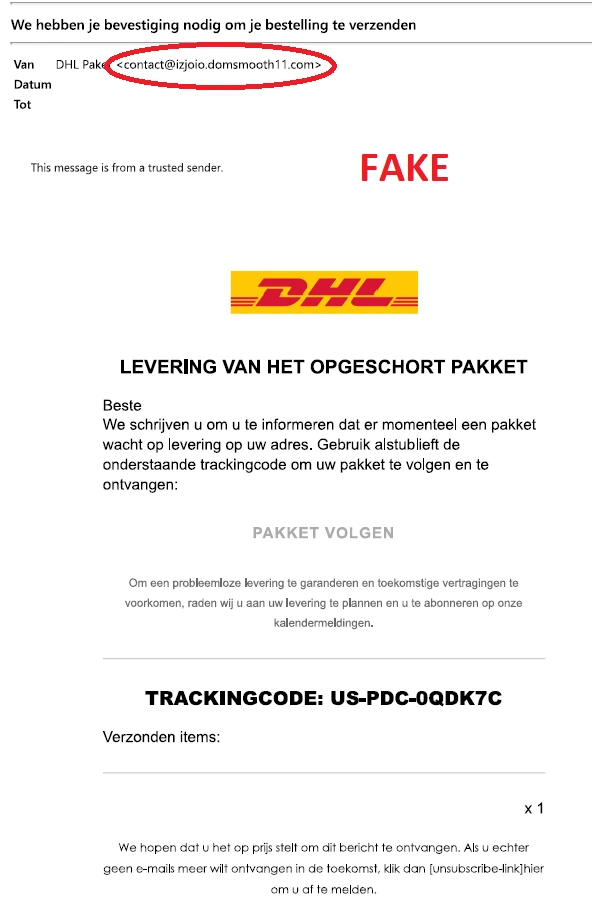
Pakket- en bezorgfraude
Berichten van zogezegde postdiensten over een pakket dat vastzit of extra kosten vereist.
➡️ Doel: Betaalgegevens of kleine “verzendkosten” innen.
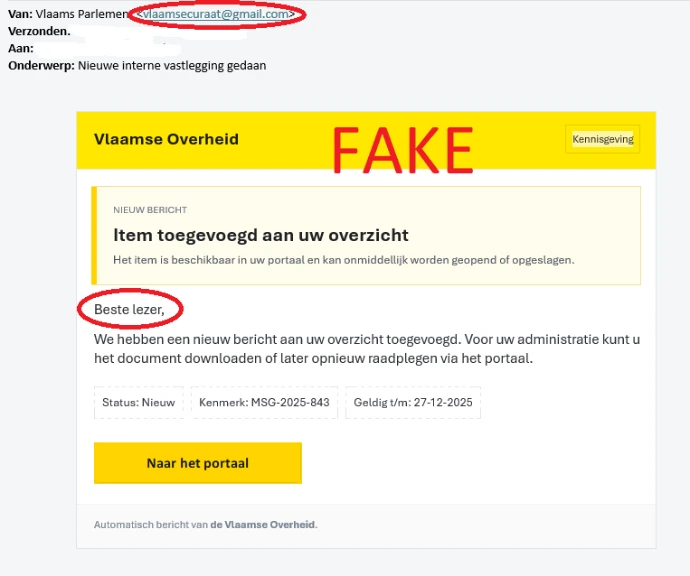
Overheids- of belastingberichten
Nepberichten van belastingdiensten of officiële instanties met terugbetalingen of boetes.
➡️ Doel: gegevens of betalingen loskrijgen

Accountbeveiliging (zoals Facebook of Gmail)
Meldingen dat iemand probeert in te loggen of dat je account wordt afgesloten.
➡️ Doel: wachtwoorden en 2FA-codes onderscheppen
“Bekende persoon” of hulpvraag
Een bericht van een vriend of familielid die zogezegd geld nodig heeft.
➡️ Doel: directe geldtransfers
Nep-websites
Links die leiden naar websites die exact echte loginpagina’s nabootsen.
➡️ Doel: inloggegevens stelen
Signalen dat een bericht verdacht kan zijn
- onverwachte urgentie
- vreemde of licht afwijkende webadressen
- vragen naar wachtwoorden of codes
- algemene aanhef (“beste klant”)
- kleine taal- of stijlverschillen
- onverwachte links of bijlagen
Eén signaal is niet altijd genoeg, maar meerdere samen verhogen het risico sterk.
Hoe bescherm je jezelf?
Het is belangrijk om te weten dat zelfs de beste onder ons vatbaar zijn voor phishing, net zoals ook de beste chauffeur in een moment van oplettendheid een ongelukje kan veroorzaken. Gelukkig kun je wel heel veel doen om het risico te beperken.
1. Stop even voor je klikt
Tijd nemen is je belangrijkste bescherming. Gebruik deze tijd om na te gaan of hetgeen je ziet iets is wat je logischerwijs kan verwachten (Is er wel een pakje onderweg? Verwacht ik een factuur van dit bedrijf? etc.).
2. Klik niet op links in twijfelachtige berichten
Ga zelf naar de officiële website of app door het adres in je browser in te typen of de app zelf op je telefoon te openen.
3. Gebruik tweestapsverificatie (2FA)
Zelfs met een gelekt wachtwoord blijft je account beter beschermd omdat je naast je wachtwoord nog een extra code moet invullen die alleen jij bij je draagt. Deel deze code dus ook nooit met iemand anders!
4. Controleer via een tweede kanaal
Bel of check via de officiële app als je twijfelt, en controleer daar of je hetzelfde kan terugvinden.
5. Deel nooit codes
Geen enkele betrouwbare organisatie vraagt je om beveiligingscodes via chat, sms of telefoon.
6. Houd software up-to-date
Updates sluiten vaak beveiligingslekken.
Wat als je toch geklikt hebt?
- Heb je enkel de site geopend? Dan is er meestal weinig aan de hand.
- Heb je gegevens ingevuld? Dan is actie nodig.
- Heb je iets gedownload? Dan is extra controle belangrijk.
Snel reageren is belangrijker dan perfect reageren. Maak gebruik van zaken als card-stop en verander wachtwoorden waar nodig. Even wat ongemak om je zaakjes weer draaiende te krijgen is maar een kleine prijs tegenover de ellende van verloren geld of gegevens!
De belangrijkste regel
Phishing werkt bijna altijd via druk. Alles wat je dwingt om snel te handelen, verdient extra controle. En besef vooral dat er in de financiele wereld bijna geen acute handelingen nodig zijn en alles teruggedraait kan worden. Laat ze maar een herinnering sturen voor die factuur.
Meer weten?
Wil je jezelf beter leren beschermen tegen phisching en scams? Dan kun je in de Digiloods Academy de module Digitaal Gezin volgen waarin je in detail leert hoe de meeste phishings werken en hoe je jezelf en je gezin er het beste tegen beschermt!
Als je een bericht niet vertrouwt, twijfel hebt over een link of niet goed weet wat je moet doen, kan je het gewoon door mij laten checken dankzij de Digiloods Hulplijn via WhatsApp.